 ▶ 開始互動教學
內容重點
重點 1:工作沒有消失,只是移到檢查、追問和重做
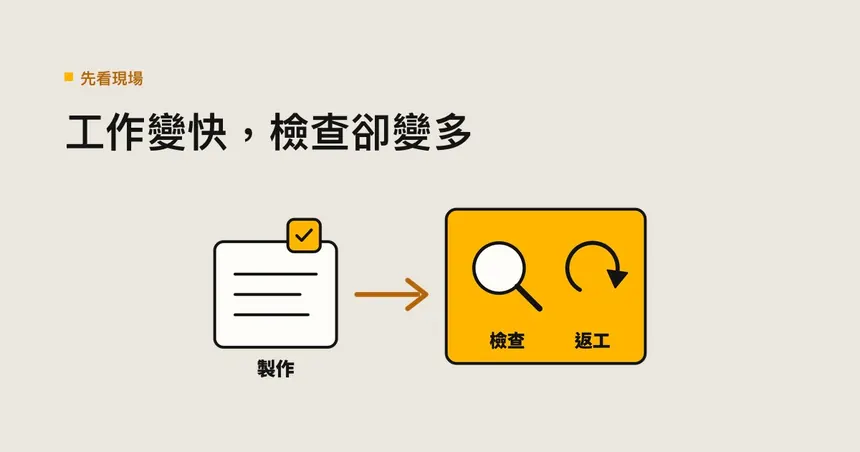
導入 AI 後,摘要和回覆草稿很快就出現,但懂客戶狀況的人沒有變多;報價摘要可能混用舊版價格;同事以為主管會確認,主管以為同事查過。工作不是消失了,而是從「製作」移到「檢查、追問與重做」。只看 AI 產出的速度,很容易以為流程變好了;看整條流程,才知道效率是真的增加,還是換了地方消耗。
重點 2:AI 能動手的地方越多,給什麼權限、出錯誰接手就越不能等
2026 年 9 月,數位發展部資安署整理中小企業資安建議時提到:企業若導入代理式 AI 工具進行工作流程自動化,務必落實最小化授權、留存日誌,並設置人工審核機制把關。 來源:中央社(2026-09-20)https://www.cna.com.tw/news/afe/202609200029.aspx
重點 3:價值和風險,兩個問題要一起看
80/20 法則(帕累托原則)提醒我們:某些情境中,少數原因會對結果產生相對大的影響。品質管理的帕累托圖,就是把問題原因依發生頻率排列,決定先處理什麼。但不代表每件事都剛好是 80% 與 20%,答案要看實際紀錄。放進 AI 協作,翻成兩個問題:哪些少數工作占用了大量時間、值得優先改善(價值)?哪些少數控制點一旦失守,後果難以承受(風險)?
重點 4:只看發生次數,會漏掉最傷的那種錯
每天出現的格式不一致雖然不方便,通常很容易修正;一年只發生一次的「AI 把退款條件寫錯並直接寄給客戶」,卻會造成對外承諾爭議。80/20 適合找改善優先順序,不適合拿來排除重大風險。美國國家標準與技術研究院(NIST)的 AI 風險管理框架,也建議依風險影響、發生可能性與可用資源安排處置,而非只看單一數字。付款、個資、對外承諾與不可逆操作,即使很少發生,也要先設保護措施。
重點 5:它們不是兩個專案,是同一條流程的兩面
AI 協作問的是:這項工作,人與 AI 怎麼一起完成?關注任務拆解、資料整理、產出與交接;常見誤區是「AI 有產出就算完成」。AI 治理問的是:這樣分工後,怎麼確認它安全、可控,並有人承擔結果?關注資料使用、權限、驗收、例外與停用;常見誤區是「寫了規則,就以為流程已經受到控制」。例如:AI 先整理客服回覆草稿是協作;規定只能使用核准資料、對外發送前由誰確認,是治理。
重點 6:不用厚重制度,先把這五件事寫成一頁
1 目標:寫成可以驗證的一句話,例如「減少客服整理常見問題的時間,同時維持回覆正確性,並保留人工發送」。 2 資料:能不能放進目前的 AI 工具?有沒有個資、機密?是不是最新版本? 3 權限:AI 只能建議,還是可以直接行動? 4 驗收:「看起來不錯」不是標準,要寫出可核對的條件。 5 例外與退場:出錯時誰接手、怎麼停下來、怎麼還原。
重點 7:第一版只給讀取或草稿權限就夠
AI 產生「建議退款回覆」,和 AI 能直接替公司辦理退款,是兩種不同的授權。 ・提供資訊:摘要、整理、搜尋已核准的資料,適合內部參考資料整理。 ・提出建議:產生草稿、列出方案與待確認事項,由人核對後再採用。 ・執行動作:寫入資料、寄送訊息、操作外部系統,必須先確認權限、驗收與復原方式。 不是每個流程最後都需要走到「執行動作」。
重點 8:沒人接、停不下、還原不了,就先別自動化
常見例外:查不到資料、兩份資料衝突、客戶要求超出既有規則、AI 結果與來源不一致、系統把內容寫入錯誤位置。不要只寫「交由人工處理」,還要寫清楚: 1 交給誰(負責角色或具體承接人); 2 帶什麼資訊(原始資料位置、異常原因、AI 已做的動作); 3 可以先停什麼(暫停發送、暫停寫入或切回人工流程); 4 怎麼回復(誰負責還原,還原後如何確認)。
重點 9:放小不等於跳過資安和必要的核准
・先不要追求所有工作一次自動化:先選一個流程,確認真的有用。 ・先不要把每一種例外都預測完:從已知的重要例外開始,持續記錄新問題。 ・先不要為低影響草稿建立複雜簽核:先確認是否需要人工檢查、如何抽查。 ・先不要為了使用 AI 而使用 AI:固定規則、試算表公式或人工處理更簡單穩定,就不必硬加一層模型。 但放小不等於跳過資料安全、必要的核准或適用的法律與契約要求。
重點 10:AI 可以整理,核准和承擔要有人
一項工作拆成四個問題: 1 誰整理:蒐集、分類、轉換資料。 2 誰判斷:依目標、情境與限制比較選項。 3 誰核准:決定結果能否採用、進入下一步。 4 誰承擔:結果影響客戶、財務或團隊時處理後果。 AI 可以摘要、分類、產出草稿、列出選項、準備核對清單;人要確認資料可不可用、內容是否正確,並由具權限的人決定是否採用。AI 流暢地說出一個答案,不等於它掌握了你的客戶關係與風險承受度。
重點 11:每次錯誤都記下原因,團隊才會累積能力
以下是假設情境,不是特定企業的實際成效。一間小型團隊用 AI 整理常見問題的回覆草稿,由工作人員確認後再發送:只用確認可提供、版本明確的說明;AI 不可自行決定退款、補償、修改訂單或直接寄送;資料缺漏、來源衝突或涉及特殊承諾時標示待確認並交給負責人。 試行後若發現 AI 常把「預計出貨日」寫成「保證到貨日」,往回檢查: ・原始資料有沒有區分出貨與到貨? ・驗收清單是否核對承諾用語? ・草稿有沒有標示來源? ・是否要固定交給特定人員處理?
重點 12:這張表是排序工具,不是風險認證
先用試算表或紙筆列出候選工作,記錄頻率與耗時、最常卡住的地方、出錯影響、能否核對與回復。對外付款出錯可能造成財務損失、回復困難,不適合當第一個自動執行試點。 排序四問: 1 價值:是否經常發生,或明顯影響重要成果? 2 可驗證性:有沒有可靠來源或清楚標準可以檢查? 3 後果與可逆性:做錯影響誰?能否在造成損害前攔截? 4 準備程度:有沒有人願意負責、測試、處理例外?
重點 13:第一步不是買工具,是選一項明確工作
1 選一項明確工作:例如「依已核准的商品資料,產出客服回覆草稿」。 2 記下原本怎麼做:處理時間、錯誤或重做,作為比較基準。 3 設定資料與權限邊界:第一版只給讀取或草稿權限。 4 寫出可核對的完成條件:例如所有數字必須對到指定來源。 5 設計例外與停止條件,指定誰接手。6 小範圍試行並記錄,不要只挑 AI 最容易答對的案例。7 比較結果,再決定擴大、調整或停止。這七步是把 NIST 的治理、理解情境、衡量與管理四個功能,轉化成小團隊可以開始討論的方式,不代表完成正式合規或認證。
重點 14:速度之外,也要看品質、風險和維運
單件總作業時間 = 準備資料 + AI 操作 + 人工核對 + 修改重做 + 必要交接。 示意數字(非實際成效): ・準備與整理:8 分鐘 → 4 分鐘 ・產出草稿:7 分鐘 → 2 分鐘 ・核對與修正:3 分鐘 → 6 分鐘 ・單件合計:18 分鐘 → 12 分鐘 不能只憑這個數字宣布成功:案件是否相近、品質是否維持、錯誤有沒有變多、導入與維護成本算進去了嗎? 至少一起看四類訊號:效率、品質(一次通過率、重做件數)、風險(資料外洩、錯誤承諾、權限異常)、維運(誰維護資料、變更後是否重新測試)。
重點 15:比例是觀察結果,不是起始規定
・誤區一:把 80/20 當成人與 AI 的固定分工比例。內部草稿可能讓 AI 承擔較多,涉及客戶權益的正式文件需要更多人工查核。 ・誤區二:以為「人有看過」就代表安全。覆核者沒有來源、時間和退回權限,確認就容易變成形式。 ・誤區三:把所有錯誤用同一個平均數處理。錯一個標點和錯誤承諾退款條件,不是同一種後果。 ・誤區四:流程還沒理清,就急著擴大自動化。資料混亂、責任不明,加工具也補不上。
重點 16:把時間交還給判斷,而不是交給救火
AI 可以更快產出內容、整理選項、減少重複搬運;但產出變多後,真正稀缺的往往是確認方向、辨識風險與承擔結果的能力。AI 時代的抓大放小,是先找到哪些工作值得交給系統放大,哪些判斷必須有人看見、能夠介入,並願意負責。下一步:選一項你每週都在重複的工作,寫下它的資料來源、完成標準、不可交出的權限,以及出錯後由誰接手。完成這四項,再決定要不要加入 AI。
重點 17:範例與時間數字為示意,不是實際成效
・Lean Enterprise Institute:Pareto Chart https://www.lean.org/lexicon-terms/pareto-chart ・NIST AI RMF Core https://airc.nist.gov/airmf-resources/airmf/5-sec-core ・NIST AI RMF Appendix C:AI Risk Management and Human-AI Interaction https://airc.nist.gov/airmf-resources/airmf/appendices/app-c-ai-risk-management-and-human-ai-interaction/ ・中央社:數位發展部資安署提醒中小企業留意代理式 AI 的最小化授權、日誌與人工審核 https://www.cna.com.tw/news/afe/202609200029.aspx 客服範例為假設情境;18 分鐘、12 分鐘為示意數字。七個步驟是把 NIST 四個功能轉成小團隊可討論的方式,不代表完成正式合規或認證。